
数据库
PostgreSQL 18.6 安装记录
一、环境 项值主机192.168.6.98系统CentOS Stream 9(x86\64)SELinuxEnforcing防火墙firewalld(active)安装方式PGDG
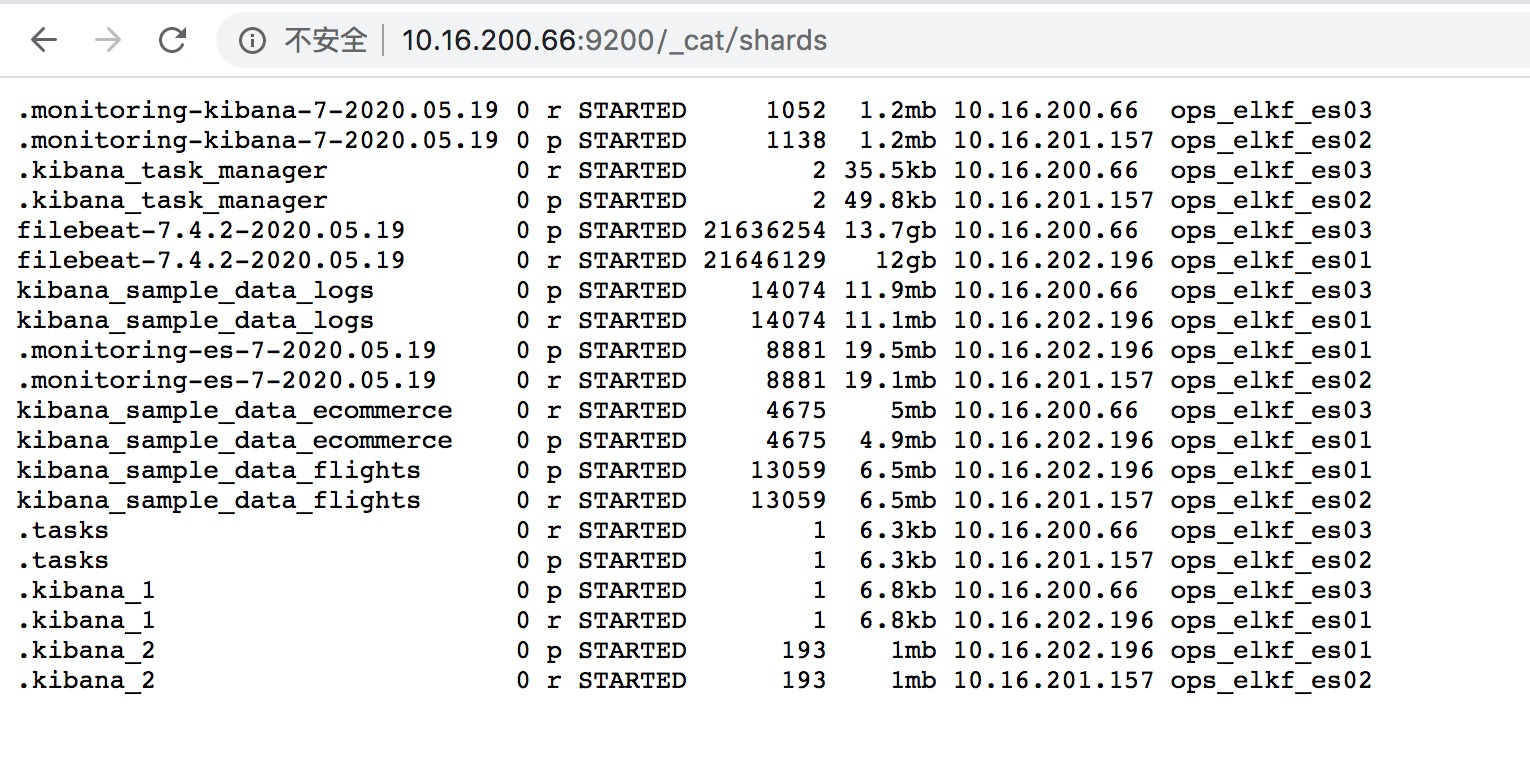 这是我的Elasticsearch集群信息,总共是三个节点每个节点都有shards数据,作为分片存储,我们可以在这里查看到集群的所有信息。
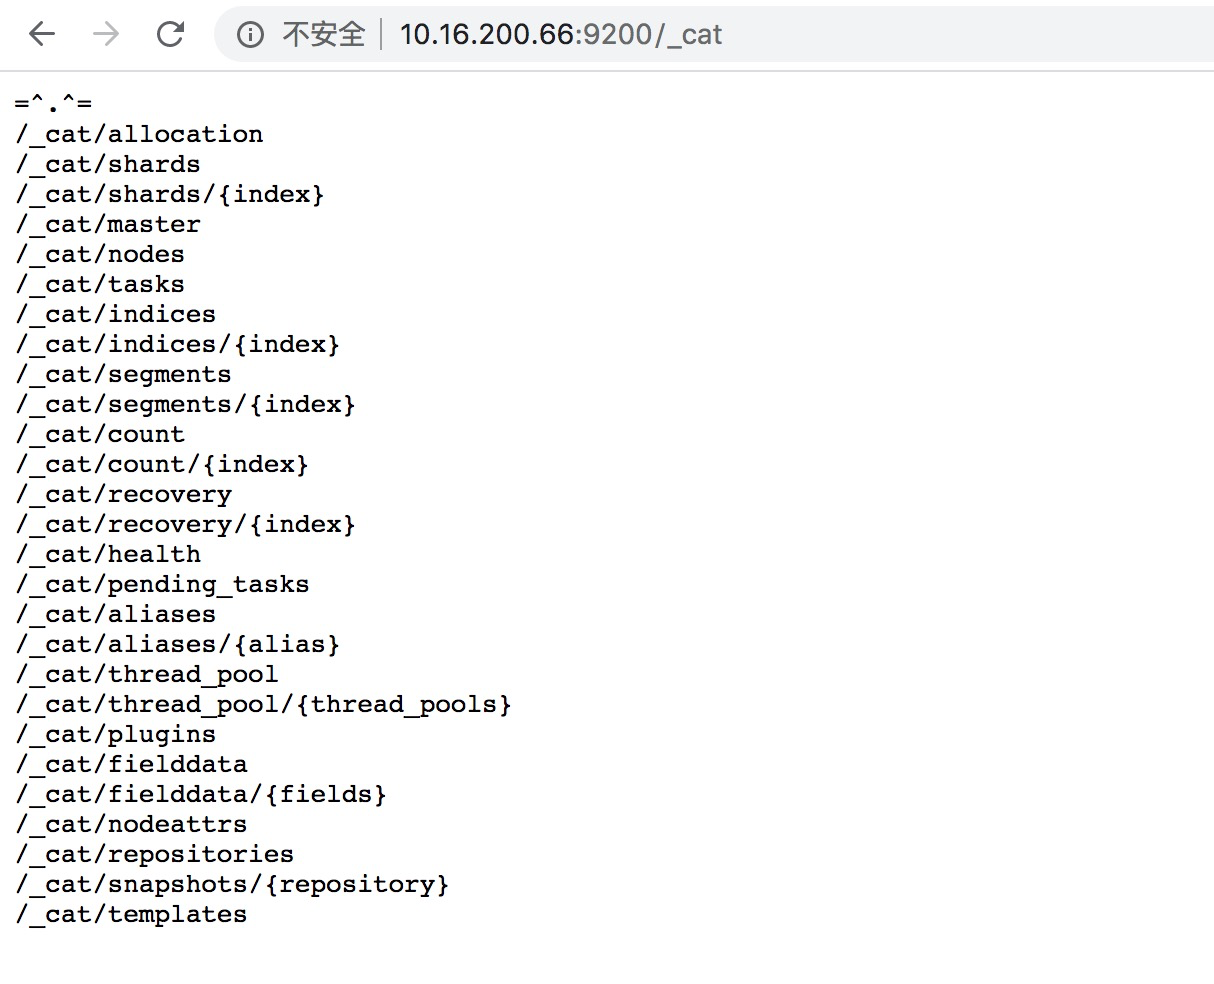 这里是真对集群的所有信息的查看,不关是那个节点都可以查看到整个集群的信息,所以随便找一个节点就可以了,我们在查看Elasticsearch数据的时候必须依靠Elasticsearch的索引来查看集合的信息,下面我们看一下如何创建索引。
[root@www.wulaoer.org ~]# curl -XPUT 'http://10.16.200.66:9200/filebeat-7.4.2-2020.05.19'后面就是日志产生的索引名称,我这里是根据收集到的日志安装时间来进行自动创建的,所以写到Elasticsearch时是自动生成的,这里说一下创建的方法,如果想查看索引可以使用
[root@www.wulaoer.org ~]# curl -XGET 'http://10.16.200.66:9200/_cat/indices?v'查看Elasticsearch中所有的索引,或者使用浏览器访问也是可以的。
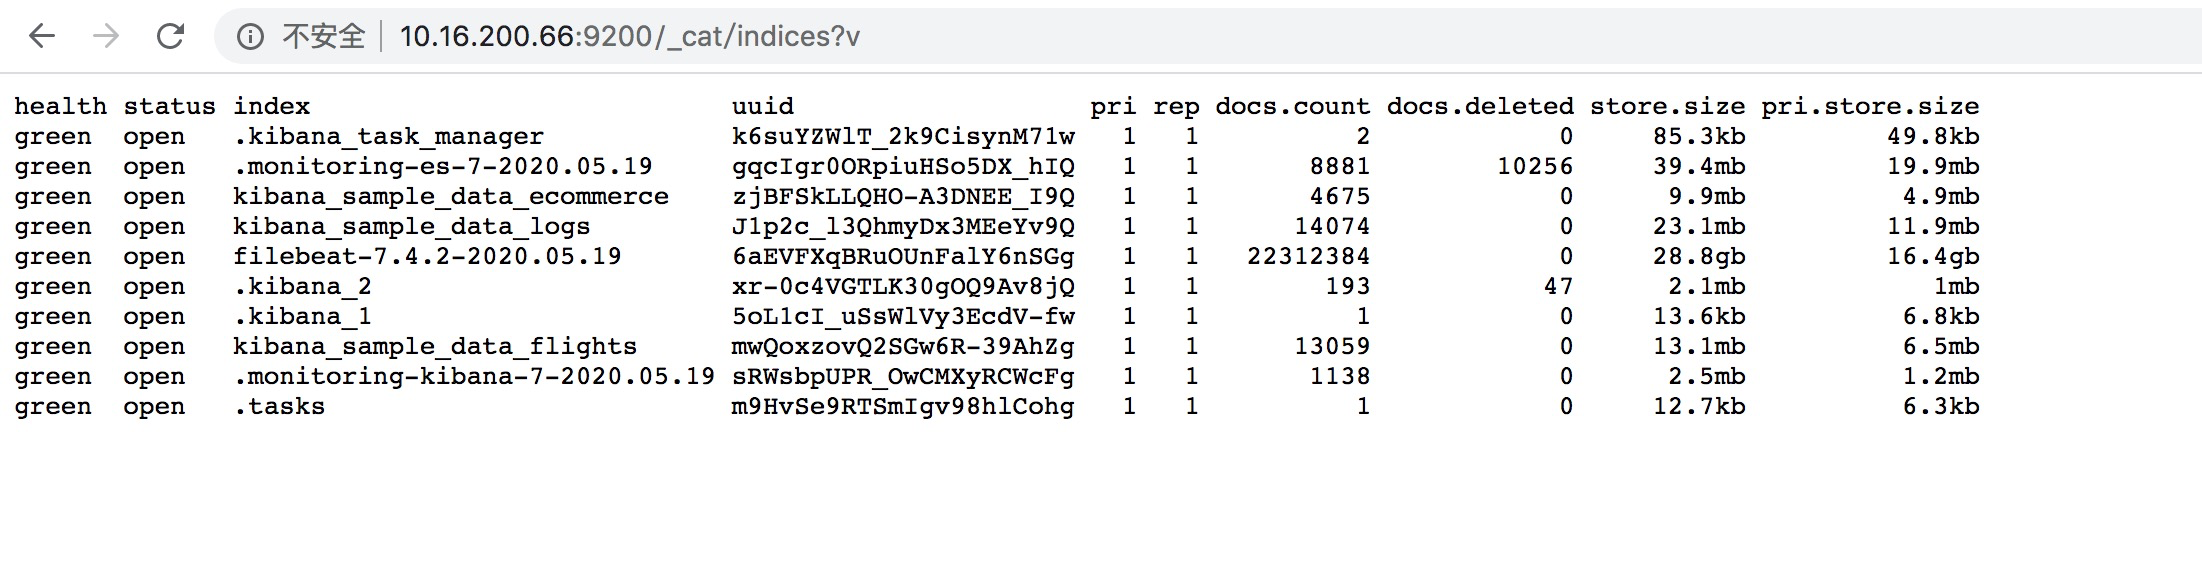 索引创建好了,如何查看索引的内容可以参考一下:
[root@www.wulaoer.org ~]# curl -XGET 'http://10.16.200.66:9200/filebeat-7.4.2-2020.05.19/_search?pretty=true'如果查看多个索引内容可以使用正则代替
[root@www.wulaoer.org ~]# curl -XGET 'http://10.16.200.66:9200/ilebeat-*/_search?pretty=true'删除索引就更简单了,使用delete即可
[root@www.wulaoer.org ~]# curl -XDELETE 'http://10.16.200.66:9200/filebeat-7.4.2-2020.05.19?pretty'这就是Elasticsearch的简单操作,想展示Elasticsearch的数据就需要使用kibana来进行展示了,不过kibana展示数据也需要使用索才可以展示Elasticsearch的数据。
一、环境 项值主机192.168.6.98系统CentOS Stream 9(x86\64)SELinuxEnforcing防火墙firewalld(active)安装方式PGDG

在使用 ProxySQL 的过程中,难免会遇到连接失败、路由异常、性能下降等问题。掌握一套系统的排查方法,能帮你快速定位根因、恢复业务。本文将从日志分析、状态检查、监控诊断三个维度

一、为什么要用 ProxySQL? 在业务增长过程中,数据库往往是最先出现瓶颈的环节。读写分离是提升数据库性能最直接有效的手段之一。然而,直接在应用层硬编码读写分离逻辑,不仅代码侵
评论 0