
运维服务
docker离线安装
一、准备工作:确认架构并下载安装包 1.1 确认目标服务器架构 在目标服务器上执行以下命令,确认系统架构: 输出 x8664:对应 amd64 架构(Intel/AMD 64位服务
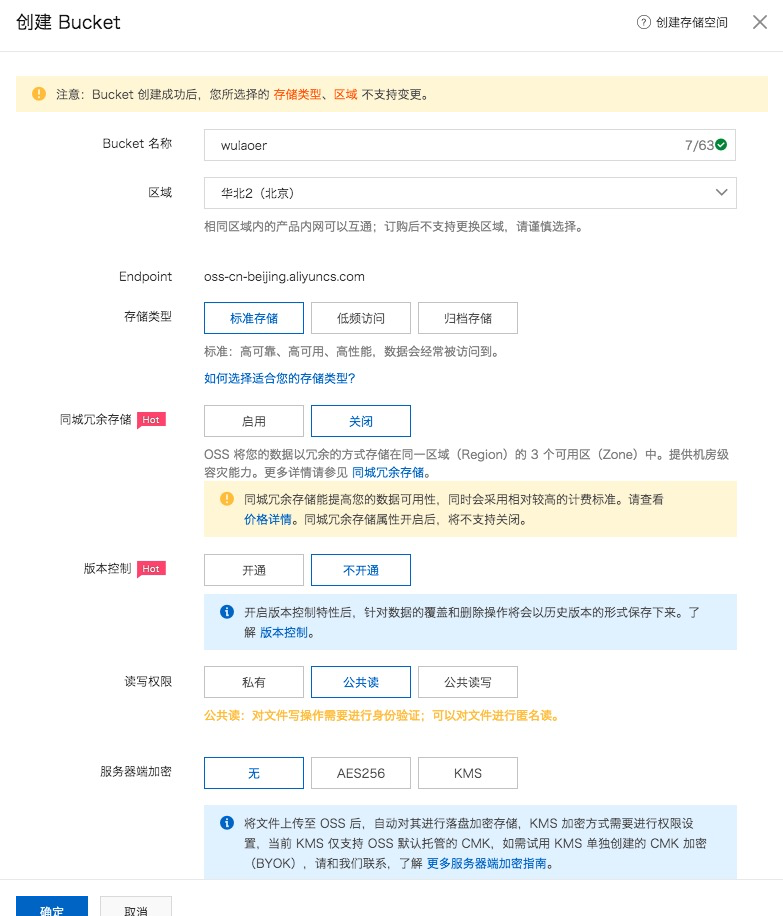 创建好oss,并设置一些冗余和读写权限,如果你的资料比较隐私也可以设置一下加密,创建oss后可以针对oss进行授权一个子账号。
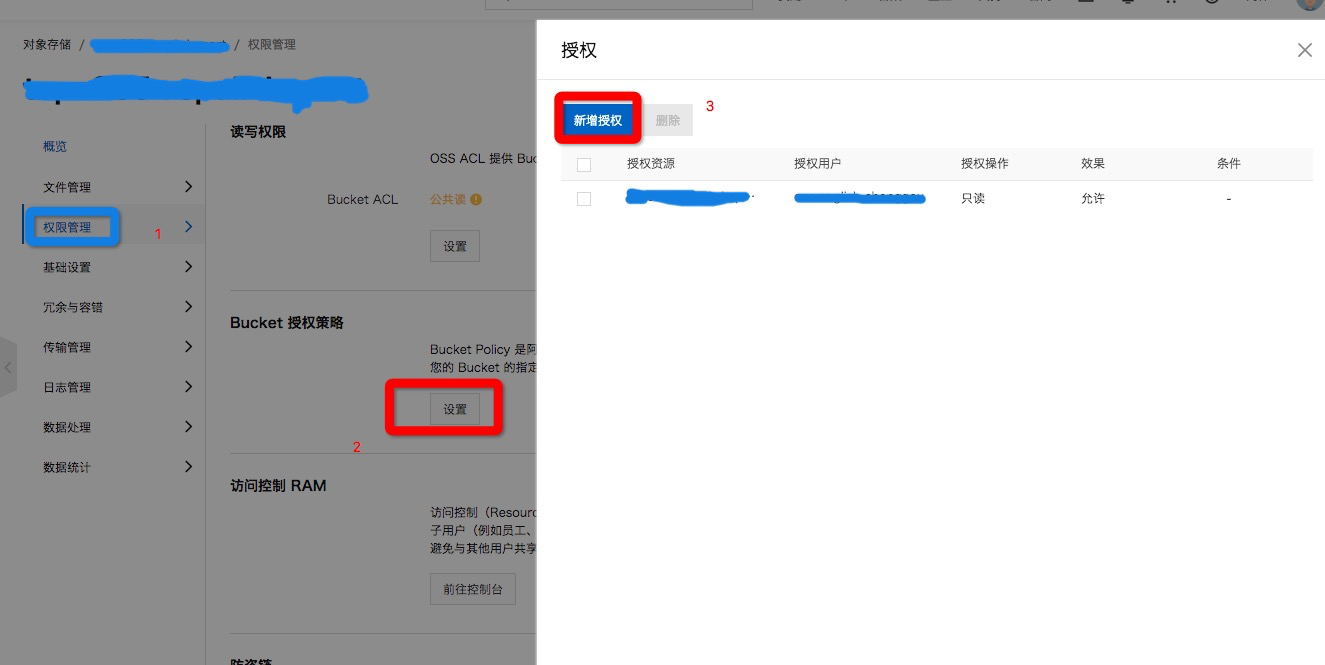 在oss中找到刚刚创建的bucket,然后在权限管理中给创建的bucket进行授权,在Bucket授权策略中的设置中,添加授权的子帐户。这样oss的授权就做好了,下面设置sts授权。
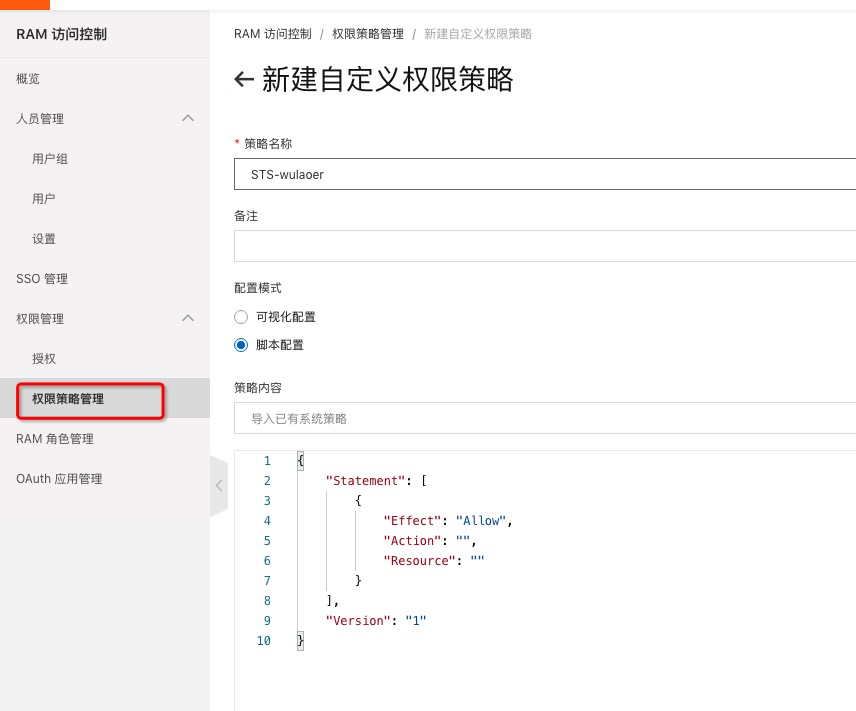 使用脚本进行授权,脚本内容可以删除,替换成下面的。
{
    "Version": "1",
    "Statement": [
        {
            "Effect": "Allow",
            "Action": [
                "oss:ListParts",
                "oss:AbortMultipartUpload",
                "oss:PutObject",
                "oss:GetObject",
                "oss:listObjects",
                "oss:GetBucketReferer",
                "oss:SetBucketReferer",
                "oss:DeleteBucket",
                "oss:CreateBucket",
                "oss:GetBucketAcl"
            ],
            "Resource": [
                "acs:oss:*:*:wulaoer",
                "acs:oss:*:*:wulaoer/*",
                "acs:oss:*:*:wolf27w",
                "acs:oss:*:*:wolf27w/*",
                "acs:oss:*:*:www.wulaoer.org",
                "acs:oss:*:*:www.wulaoer.org/*"
            ]
        }
    ]
}
注意格式,如果有多个Bucket,可以在Resource中继续添加,注意最后一个Bucket后面没有",",而且每个Bucket都做了两个一个是Bucket,一个是针对Bucket下的文件,这里可以写多个,也可以只写一个,不过建议写多个,上面的权限就是sts生成的子账号的一些权限。
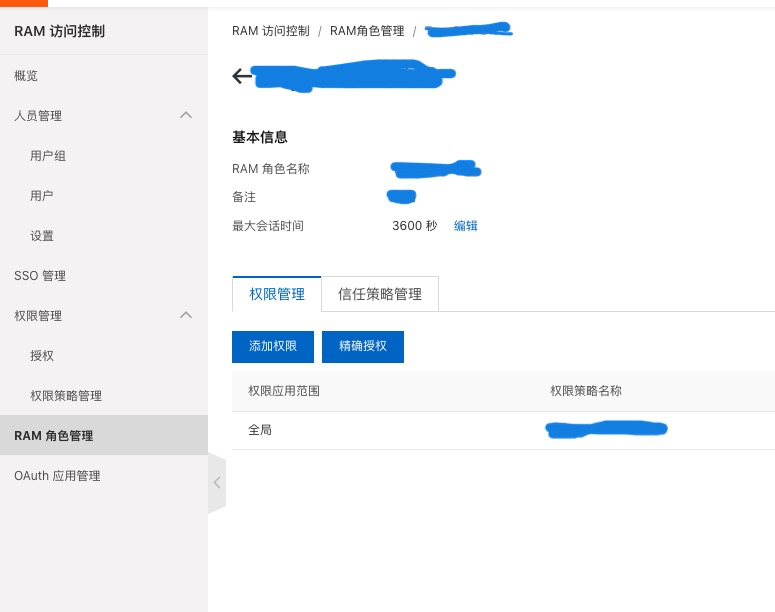 添加权限中添加的是上面创建的权限策略,添加后可以使用子账号生成sts子账号,然后创建密钥。给子账号赋予给上面授权的子帐户添加一下AliyunSTSAssumeRoleAccess、权限策略中的权限,AliyunOSSFullAccess等然后可以测试一下。 https://help.aliyun.com/document_detail/100624.html?spm=a2c4g.11186623.2.10.6195412fCvaWit#concept-xzh-nzk-2gb
一、准备工作:确认架构并下载安装包 1.1 确认目标服务器架构 在目标服务器上执行以下命令,确认系统架构: 输出 x8664:对应 amd64 架构(Intel/AMD 64位服务

1\. 环境准备 操作系统:推荐使用 Ubuntu 22.04 / Debian 12 权限:需要 root 或 sudo 权限 网络:确保服务器有公网 IP,并且 UDP 119

我的环境是这样的,在window里共享里一个目录然后需要在pod里可以读取这个目录,想过使用直接把共享目录接入到kubernetes集群里,发现,无法直接读取共享的目录,没有办法,
评论 0