
云原生
记录一次kubernetes集群cgroup泄露问题
服务器环境 系统版本:CentOS Linux release 7.4.1708 Core 系统内核:3.10.01127.el7.x86\64 kubernetes版本:v1.1
共 180 篇文章
服务器环境 系统版本:CentOS Linux release 7.4.1708 Core 系统内核:3.10.01127.el7.x86\64 kubernetes版本:v1.1
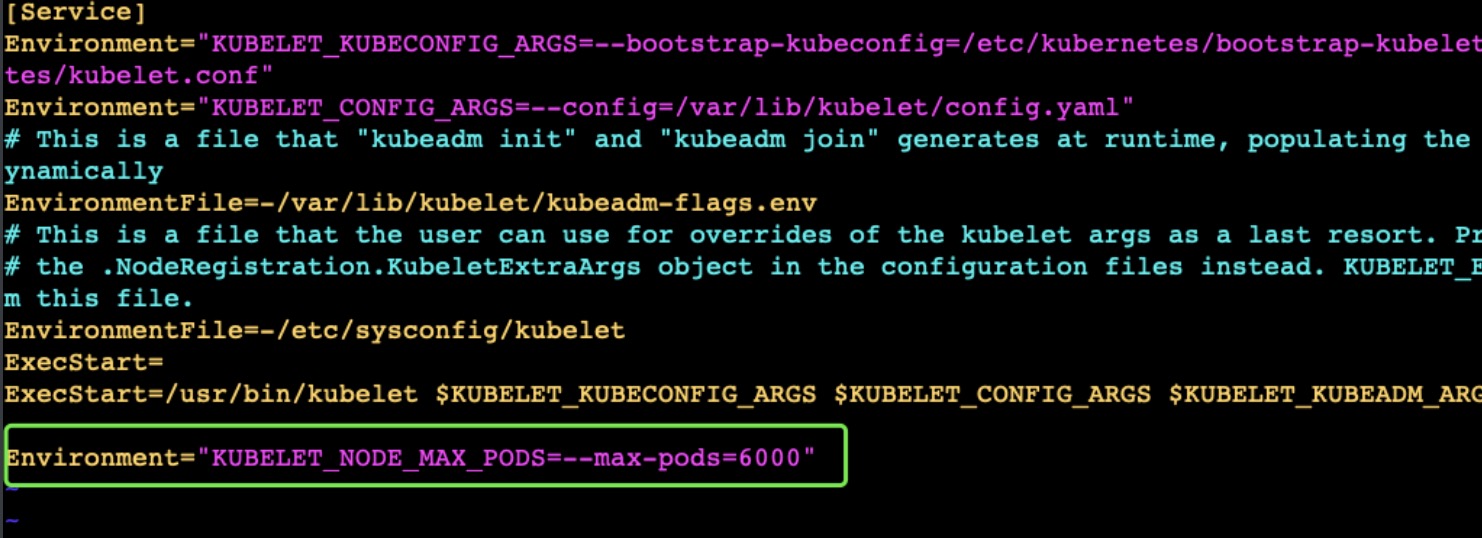
在kubernetes中,每一个node节点中可以部署的pod数量是有限的,但是这个数量可以根据自己的node节点配置进行修改, 默认每个节点只能启动110个pod,这里看一下如何
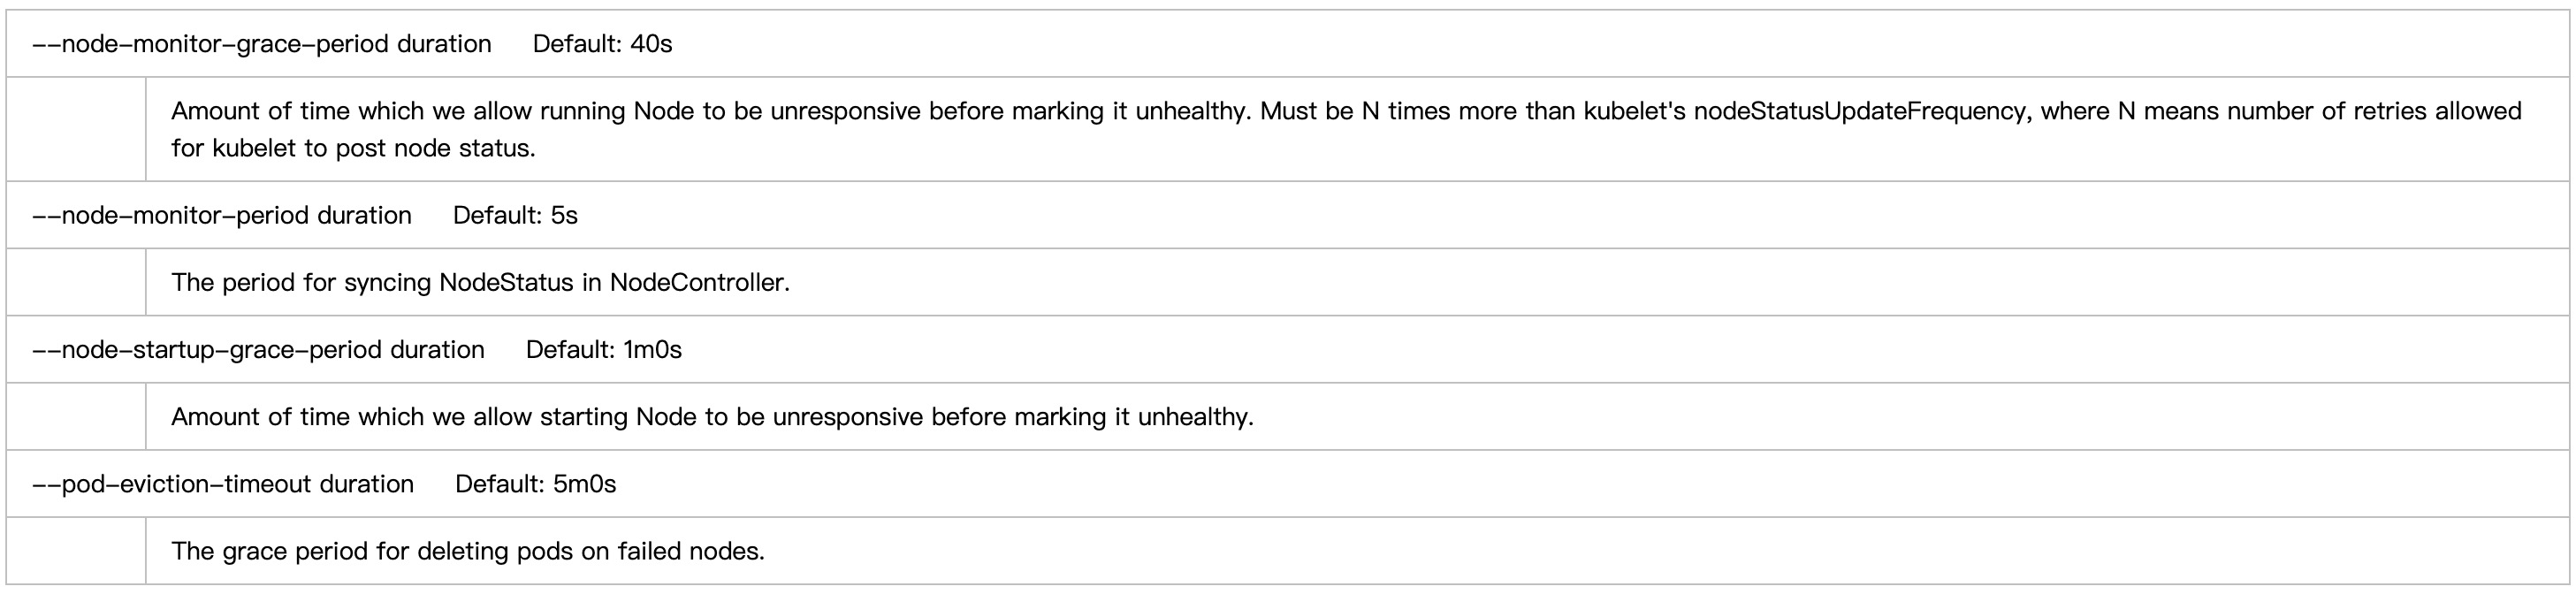
kubernetes 配置: 测试node挂 机,发布需要等几分才会 在其它 的node机器 启动,这个明显不合理,对于大多数业务 kubecontrollermanager配置:
一、前言 1、概述 在k8s集群中,pod的调度是通过Scheduler组件来完成的。如果我们想要把pod调度到我们指定的节点,就需要管理员手动的进行操作。nodeSelector
在kubernetes中如何删除secrets,在这里我直接使用delete删除,没有报错,但是也没有删除,secrets还一直保留着呢?看了一下信息,删除方法有问题,先看一下我的
在kubernetes中,每次打包生成镜像,并把镜像传到仓库中。pod会根据yaml文件中定义的镜像路径以及版本拉取镜像,如果你的镜像是公有的,拉取镜像不需要输入账号和密码,如果是
在kubernetes中pod的重启策略restartPolicy有三种,分别是Always,OnFailure,Never三种策略,三种策略代表不同的重启方式,有时候重启是也一种
harbor作为容器镜像存储平台,以前使用的是阿里云的免费版,但是有限制,遵照节省资源的原则就自己搭建一个harbor,这里看一下安装方法。这里使用的helm安装的,如果没有hel

利用sentry收集用户行为异常日志,然后报警处理。原本是使用docker直接部署的,但是最近一直在做kubernetes迁移,而且也部署了ceph,所以对于有状态的服务kuber